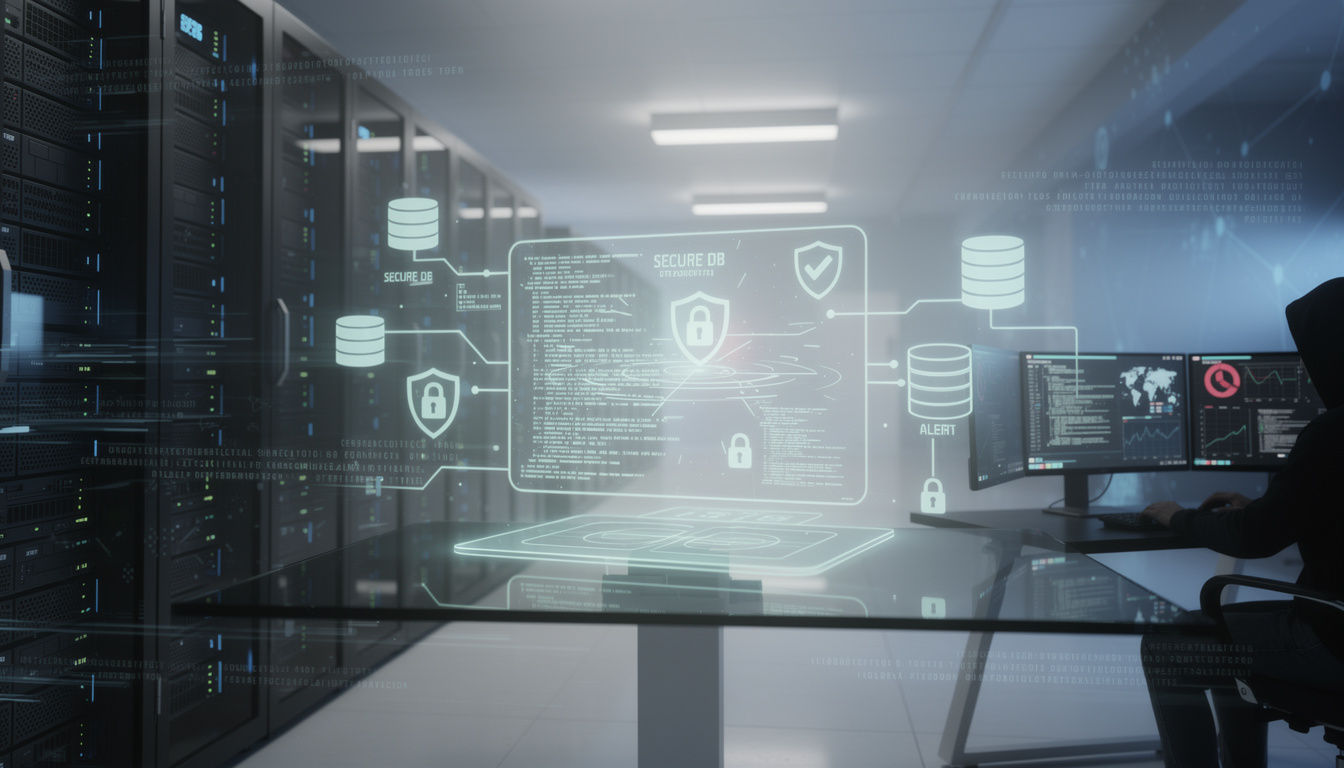

En pleine mutation numérique, de nombreuses organisations découvrent que la valeur réelle se cache dans leurs bases de données : dossiers clients, historiques financiers, secrets de R&D. Face à cette réalité, Db snatch s’est imposé comme un terme de référence pour désigner des opérations ciblées de compromission et de vol d’informations stockées dans des systèmes de gestion de bases de données. L’incident type combine souvent exploitation de vulnérabilités, erreurs de configuration cloud et techniques d’ingénierie sociale pour accéder, exfiltrer et monnayer des données sensibles. Pour les entreprises, cela signifie non seulement un risque opérationnel mais aussi un impératif légal et réputationnel majeur.
Ce dossier explore les mécanismes de ces attaques, les méthodes d’identification des failles, les mesures techniques et organisationnelles pour se protéger, ainsi que la façon de réagir après un vol. À travers le récit d’une entreprise fictive, DataMed Solutions, nous suivrons la chaîne d’événements d’une attaque réussie et la trajectoire de remédiation. L’approche combine retours d’expérience, bonnes pratiques de cybersécurité, et recommandations concrètes pour renforcer la protection des données tout en gardant un regard pragmatique sur la gestion des risques.
Le lecteur trouvera ici à la fois des pistes techniques — renforcement des accès, cryptage, monitoring — et des actions organisationnelles — formation des équipes, gouvernance, plans d’incident — qui forment l’armature d’une stratégie robuste contre l’attaque de base de données connue sous le nom de Db snatch. Les exemples et tableaux fournis aideront à prioriser les actions selon l’impact et la probabilité, tandis que la FAQ finale répondra aux questions opérationnelles fréquentes.
- 🔐 Db snatch : menace ciblée sur les bases de données, exploitation de vulnérabilités et vol de données.
- ⚠️ Importance de la gestion des risques et des audits réguliers pour prévenir les incidents.
- 🛡️ Mesures essentielles : cryptage des données, gestion d’identité, segmentation réseau, backup chiffré.
- 📋 Réponse à incident : détecter, isoler, analyser, notifier et réparer rapidement pour limiter l’impact.
- 👥 Culture et formation : renforcer la vigilance humaine pour réduire les vecteurs d’attaque.
Db snatch : définition, vecteurs et illustration d’une attaque de base de données
Le terme Db snatch décrit une série d’attaques visant à compromettre, extraire et valoriser des ensembles de données contenus dans des bases. Ces opérations combinent techniques informatiques et intelligence humaine pour atteindre des cibles parfois très spécifiques.
Un vecteur fréquent commence par une faille connue non patchée dans un SGBD ou dans un composant annexe, comme un serveur d’administration exposé. Une autre voie courante est l’exploitation d’identifiants faibles ou volés via phishing, permettant l’accès à des outils d’administration. Une fois l’accès obtenu, l’attaquant exfiltre les données, chiffre ou nettoie les traces, puis tente de monnayer l’information, soit par revente, soit en menaçant la victime d’une fuite (double extorsion).
Prenons l’exemple de DataMed Solutions, une PME fictive dans la santé. Un ingénieur a réutilisé un mot de passe affaibli pour un tableau de bord interne. Un email de spear-phishing a compromis l’authentification à deux facteurs d’un administrateur, puis un exploit sur une version non patchée du serveur de bases de données a permis de lister et d’extraire des dossiers patients. Le vol fut découvert plusieurs jours après, quand des copies des fichiers ont été proposées sur un forum clandestin.
Les conséquences pour DataMed furent multiples : atteinte à la vie privée des patients, obligations de notification légale, perte de confiance et coûts de remédiation élevés. Ce scénario illustre un enchaînement classique : vulnérabilité technique + erreur humaine = brèche exploitée. L’attaque montre l’interaction entre vulnérabilités techniques et facteurs organisationnels.
Parmi les techniques techniques récurrentes on retrouve : injections SQL, élévation de privilèges via des vulnérabilités du SGBD, accès à des backups non chiffrés, et exploitation d’API mal configurées. Les attaques modernes associent souvent des outils d’automatisation pour rechercher des bases exposées sur Internet et des scripts pour extraire rapidement des données sensibles.
Enfin, il est important de comprendre que Db snatch n’est pas l’apanage d’acteurs isolés : des groupes organisés, parfois soutenus indirectement par des États, utilisent ces techniques à grande échelle. Les entreprises doivent donc envisager la menace non seulement comme un incident isolé mais comme un risque systémique impliquant la sécurité informatique et la conformité.
Insight clé : la plupart des attaques Db snatch résultent d’un empilement de failles humaines et techniques; traiter chaque couche protège significativement contre l’escalade.

Identifier les vulnérabilités : audit, pentest et gestion des risques face au Db snatch
Identifier les vulnérabilités est une phase cruciale pour prévenir les attaques de base de données. Les audits et pentests permettent de cartographier les surfaces d’attaque, prioriser les risques et proposer des mesures adaptées. Un audit doit couvrir la configuration des serveurs, les accès, les sauvegardes, et les dépendances cloud ou tierces.
La gestion des risques commence par un inventaire précis : qui accède à quoi, où sont stockées les données sensibles, quelle est la criticité de chaque jeu de données. Pour DataMed, un inventaire complet montra que des backups étaient stockés sur un bucket cloud public par erreur, tandis que plusieurs comptes de service avaient des privilèges larges et non surveillés. Corriger ces éléments a immédiatement réduit l’exposition.
Les pentests, réalisés en noir, gris ou blanc, doivent simuler des scénarios réalistes : exfiltration discrète, actions post-compromission, mouvements latéraux. Ces tests permettent d’identifier des combinaisons d’erreurs de configuration qui, individuellement bénignes, deviennent exploitables en chaîne. Un pentest révélant une interface d’administration non protégée est souvent le point de départ d’une campagne Db snatch.
Voici un tableau synthétique qui aide à prioriser les contrôles selon l’impact et la probabilité :
| Vulnérabilité 🔍 | Impact ⚠️ | Mesure recommandée ✅ |
|---|---|---|
| Backups non chiffrés 🗄️ | Fuite massive de données 😱 | Chiffrement au repos et en transit 🔐 |
| Accès privilégiés non maîtrisés 👥 | Escalade et pivot ➡️ | IAM strict et revues périodiques 🔁 |
| Interfaces administratives exposées 🌐 | Accès direct aux données 💥 | VPN, firewall applicatif, authentification forte 🔒 |
| Mauvaise hygiène des secrets 🔑 | Clefs exposées et compromission facile 🔓 | Gestion centralisée des secrets et rotation 🔄 |
La priorisation se fait en combinant criticité métier et probabilité d’exploitation. Par exemple, exposer un serveur contenant des informations financières majeures requiert une correction immédiate, tandis qu’une vulnérabilité sur une base de test peut être planifiée. Les audits automatisés aident, mais ne remplacent pas une revue humaine ciblée.
Un point souvent négligé est la sécurité des fournisseurs et des partenaires. Il suffit d’un intégrateur qui partage des identifiants ou d’une API tierce mal sécurisée pour ouvrir une porte. Les clauses contractuelles et les audits tiers doivent donc être intégrés à la stratégie de gestion des risques.
Enfin, l’amélioration continue est indispensable : patch management, cycles réguliers de tests, et politiques de remédiation formalisées. Sans réforme organisationnelle, les mêmes failles reviendront. L’objectif est d’ériger des barrières qui augmentent le coût d’attaque au-delà du seuil économique pour l’assaillant.
Insight clé : un audit complet et des pentests réalistes transforment la connaissance du risque en actions concrètes et priorisées pour prévenir un Db snatch.

Mesures techniques et opérationnelles pour la protection des données contre Db snatch
Les mesures techniques constituent le socle de la défense contre Db snatch. Elles doivent être doublées d’actions opérationnelles pour garantir durabilité et réactivité. Sur le plan technique, trois catégories couvrent l’essentiel : durcissement des accès, protection des données et surveillance continue.
Durcir les accès signifie implémenter une politique IAM stricte : principe du moindre privilège, séparation des rôles, authentification multi-facteurs obligatoire pour tous les accès sensibles, et approbation contextuelle pour les actions critiques. Pour DataMed, la mise en place d’un bastion d’administration et d’une rotation automatique des clés a réduit la fenêtre d’attaque des comptes compromis.
Concernant la protection des données, le cryptage des données est primordial. Chiffrer les données au repos, en transit, et utiliser le chiffrement au niveau des colonnes pour les champs extrêmement sensibles (numéros de sécurité sociale, données médicales) réduit drastiquement l’attrait d’un vol de fichiers. Les clés doivent être gérées par des modules HSM ou des services de gestion de clés dédiés, avec des politiques de rotation et d’accès strictes.
En parallèle, la segmentation réseau et les contrôles d’accès basés sur les micro-segments empêchent la propagation latérale en cas de compromission initiale. Utiliser des pare-feux applicatifs, des listes blanches d’IP pour les consoles administratives, et des réseaux distincts pour les environnements dev/test/productif sont des bonnes pratiques éprouvées.
La surveillance et la détection jouent un rôle décisif. La mise en place d’un SIEM couplé à des règles de détection spécifiques (ex. extraction volumétrique inhabituelle, accès en dehors des horaires usuels, tentatives répétées d’export) permet de déclencher des réponses automatiques ou semi-automatiques. Pour être efficace, le monitoring doit inclure les logs des bases, des backups, des API et des systèmes d’authentification.
Opérationnellement, il faut organiser des playbooks d’incident précis, former les équipes de sécurité et opérationnelles, et effectuer des exercices réguliers. La continuité repose sur des backups chiffrés et testés périodiquement. Dans le cas d’une exfiltration, un backup sain permet de restaurer rapidement les services sans céder aux demandes des extorqueurs.
Un autre aspect crucial est la gouvernance des secrets : suppression des mots de passe codés en dur, recours à des vaults pour secrets et tokens, et audit des accès aux secrets. Sans ce verrou, un secret exposé dans un dépôt de code suffit à déclencher un vol de données massif.
Insight clé : l’association d’un dispositif technique renforcé et d’une organisation prête à réagir forme la meilleure défense contre les campagnes de Db snatch.
Réponse à incident et remédiation après un vol de données Db snatch
La capacité à répondre efficacement après un vol de données est déterminante pour limiter l’impact. Une réponse organisée se déroule en phases : détection, confinement, analyse forensique, remédiation, communication et prévention future. Chaque étape doit être définie dans un plan approuvé et testé.
Lors de la détection, la priorité est d’isoler les vecteurs actifs : désactiver les comptes compromis, clôturer les sessions suspectes, isoler les serveurs affectés. Dans le cas de DataMed, l’équipe a immédiatement isolé le serveur compromis et mis hors ligne les backups possibles pour éviter l’effacement ou la corruption par des attaquants recherchant la double extorsion.
L’analyse forensique vise à établir l’étendue de l’accès : quelles données ont été consultées ou copiées, quelles actions ont été menées, et quelle porte d’entrée a été utilisée. Un bon forensique repose sur des logs conservés hors ligne, des snapshots immuables et des outils d’analyse. Les preuves doivent être préservées pour d’éventuelles enquêtes légales.
La remédiation inclut la correction technique (patchs, rotation des clés, changement des identifiants), la restauration des systèmes à partir de backups fiables, et la réévaluation des contrôles d’accès. Il est indispensable de revoir les politiques de sécurité après l’incident pour combler les lacunes identifiées.
Sur le plan légal et communication, la notification des autorités compétentes, des clients et des partenaires dépendra du cadre réglementaire applicable. En santé, le cadre est strict et les délais de notification sont souvent courts. Une communication transparente, préparée et validée par les juristes, réduit le risque réputationnel et maintient la confiance.
Enfin, la phase de leçon apprise doit conduire à intégrer des changements durables : renforcement des outils, formation ciblée des équipes, révision des SLA avec les fournisseurs, and implémentation d’un tableau de bord de risques. DataMed a tiré parti de cet épisode pour instaurer une gouvernance renforcée, des revues trimestrielles de sécurité et des tests réguliers de reprise.
Insight clé : la rapidité d’action, la préservation des preuves et la communication maîtrisée réduisent l’impact d’un Db snatch et limitent les conséquences juridiques et opérationnelles.
Prévention des attaques Db snatch : culture, formation et normes de cybersécurité pour durer
La prévention durable passe par la mise en place d’une culture de sécurité portée par la direction et intégrée aux pratiques quotidiennes. Sans appropriation par les équipes, même les meilleurs contrôles techniques s’éroderont. Les programmes de formation doivent être réguliers, contextuels et évalués par des exercices pratiques.
Pour DataMed, la transformation culturelle a commencé par des sessions de sensibilisation aux risques du phishing et des simulations régulières. Les employés qui ont compris les enjeux deviennent un rempart : signaler un email suspect ou un comportement anormal peut stopper une attaque avant qu’elle n’atteigne la base de données.
Les normes et cadres comme ISO 27001, le NIST CSF, ou les bonnes pratiques sectorielles offrent un cadre pour structurer la sécurité. L’adhésion à ces normes aide à formaliser les processus, démontrer la conformité et guider les investissements. Pour les environnements sensibles, la certification ou les audits externes renforcent la crédibilité et la résilience.
La gestion des fournisseurs est souvent oubliée mais cruciale : exiger des preuves de sécurité, intégrer des clauses contractuelles sur la notification d’incidents et réaliser des audits réguliers réduisent les risques induits par l’écosystème. DataMed a instauré un processus d’onboarding sécurité pour ses prestataires, avec des critères minimaux de sécurité et des revues annuelles.
Voici une checklist opérationnelle pour ancrer la prévention en entreprise :
- 🧭 Gouvernance : définir des rôles clairs et des responsabilités en sécurité.
- 🔁 Formation : simulations phishing trimestrielles et ateliers pratiques.
- 🔐 Technique : déploiement systématique du cryptage des données et gestion des secrets.
- 📊 Mesure : indicateurs de risque et tableaux de bord mis à jour régulièrement.
- 🤝 Fournisseurs : contractualisation et audits de sécurité pour tiers.
Adopter une démarche proactive implique également d’investir dans la résilience : plans de reprise, backups chiffrés testés et exercices réguliers. Le leadership doit allouer des ressources et considérer la cybersécurité comme un enabler de confiance et non comme un coût contraint.
Insight clé : une prévention efficace combine culture, normes, formation et contrôle continu pour transformer la menace Db snatch en risque gérable et maîtrisé.
Qu’est-ce que ‘Db snatch’ et pourquoi est-ce dangereux ?
Db snatch désigne des attaques ciblant les bases de données pour exfiltrer des informations sensibles. Le danger vient du volume et de la sensibilité des données touchées, pouvant provoquer pertes financières, sanctions légales et atteinte à la réputation.
Quelles sont les premières actions à mener après la découverte d’un vol de données ?
Isoler les systèmes compromis, préserver les logs pour l’analyse forensique, notifier les autorités compétentes si nécessaire, et enclencher le plan de remédiation technique et communicationnel.
Comment le cryptage des données aide-t-il contre Db snatch ?
Le chiffrement réduit fortement la valeur des données exfiltrées : sans accès aux clés, les fichiers volés restent inexploitables. Il faut chiffrer au repos et en transit, et gérer les clés de manière sécurisée.
Quels tests sont recommandés pour évaluer la vulnérabilité à Db snatch ?
Des audits de configuration, pentests orientés bases de données, scans d’exposition Internet et exercices de red team permettent d’identifier les chaînes d’attaque potentielles.